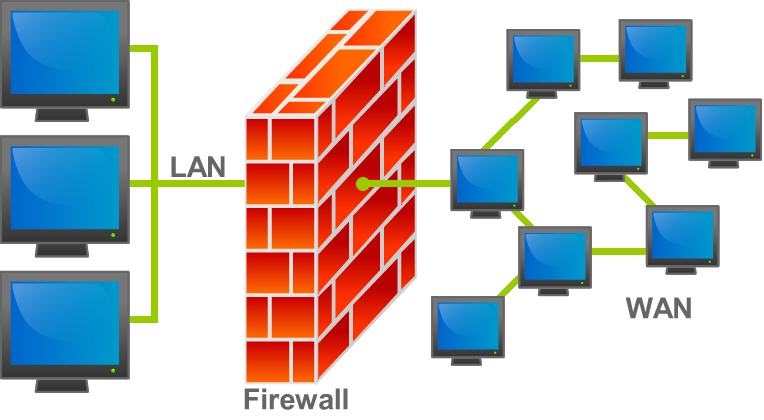
Şəbəkə təhlükəsizlik divarının sxematik təsviri Qırmızı komanda (ing. Red team) — təşkilatın təhlükəsizlik sistemlərini, qərarlarını və ya müdafiə mexanizmlərini sınaqdan keçirmək üçün potensial rəqib və ya hücumçu rolunu təqlid edən mütəxəssislər qrupudur. Qırmızı komandanın məqsədi real hücum ssenarilərini imitasiya etməklə təşkilatın zəif cəhətlərini aşkar etmək və onların aradan qaldırılması üçün tövsiyələr verməkdir. Bu fəaliyyət təşkilatın razılığı və müəyyən edilmiş qaydalar çərçivəsində həyata keçirilir. Qırmızı komanda yanaşması ilk dəfə 1960-cı illərdə ABŞ-də hərbi planlaşdırma və müharibə oyunları çərçivəsində formalaşmış, sonradan kibertəhlükəsizlik, hüquq mühafizə orqanı, hava limanı təhlükəsizliyi və kəşfiyyat kimi sahələrdə geniş tətbiq olunmağa başlamışdır. Kibertəhlükəsizlikdə qırmızı komanda kompüter şəbəkələrinə və informasiya sistemlərinə nəzarətli hücumlar həyata keçirərək zəiflikləri müəyyən edir. Buna qarşı mavi komanda (Blue team) təşkilatın sistemlərini qoruyan və hücumlara cavab verən müdafiə qrupudur. Bir çox təlim və qiymətləndirmələrdə qırmızı və mavi komandalar əvvəlcədən müəyyən edilmiş qaydalar əsasında qarşılıqlı fəaliyyət göstərirlər. Tarixi Qırmızı komanda anlayışı 1960-cı illərin əvvəllərində ABŞ-də Soyuq müharibə dövründə formalaşmışdır. İlkin tətbiqlərdə “qırmızı komanda” Sovet İttifaqını, “mavi komanda” isə ABŞ-ni təmsil edirdi. RAND Corporation kimi tədqiqat mərkəzləri hərbi qərarların və mümkün ssenarilərin qiymətləndirilməsində bu yanaşmadan istifadə edirdi. Sonrakı dövrlərdə qırmızı komanda yanaşması hərbi sahədən kənara çıxaraq dövlət qurumlarında, şirkətlərdə və xüsusilə kibertəhlükəsizlik sahəsində geniş yayılmışdır. Burada əsas məqsəd real hücumları təqlid etməklə müdafiə sistemlərinin zəif tərəflərini müəyyənləşdirməkdir. Son illərdə bu yanaşma generativ süni intellekt sistemlərinin, o cümlədən böyük dil modellərinin təhlükəsizliyinin qiymətləndirilməsində də tətbiq olunur. Kibertəhlükəsizlik Texniki qırmızı komanda təşkilatın rəqəmsal təhlükəsizliyini yoxlamaq üçün kompüter sistemlərinə nəzarətli hücumlar həyata keçirir. Qırmızı komanda penetrasiya testindən daha geniş yanaşmadır və bəzi hallarda fiziki müdaxilə, sosial mühəndislik və gözlənilməzlik elementlərini də əhatə edir. Mavi komanda bu hücumlardan müdafiəyə cavabdehdir. Bənövşəyi komanda qırmızı və mavi komandaların birgə fəaliyyətindən ibarətdir və hücumların aşkarlanması ilə müdafiə tədbirlərinin təkmilləşdirilməsinə kömək edir. Ağ komanda isə təlimin qaydalarını müəyyənləşdirir və əməliyyata nəzarət edir. Hücum Qraf verilənlər bazasının nümunəsi. Qırmızı komandanın sistemə ilk daxil olduğu nöqtə “beachhead” adlanır. Bundan sonra komanda şəbəkəni araşdıraraq digər sistemlərə və istifadəçi hesablarına çıxış imkanlarını müəyyənləşdirə bilər. Əldə edilən məlumatlar şəbəkənin və əlaqələrin xəritəsini yaratmaq üçün qraf verilənlər bazasında toplana bilər. Qırmızı komanda həmçinin giriş məlumatlarının, parolların və digər autentifikasiya vasitələrinin qorunmasını yoxlaya bilər. Bu fəaliyyətlərin məqsədi real hücumçuların istifadə edə biləcəyi zəiflikləri aşkar etmək və müdafiə tədbirlərini gücləndirməkdir. Müdafiə Real hücum zamanı qırmızı komanda mavi komanda ilə birlikdə müdafiəyə cəlb oluna və hücumçuların növbəti addımlarını təhlil edə bilər. Qırmızı və mavi komandalar təşkilatın şəbəkə və sistemlərini hücumçudan daha yaxşı tanıdıqları üçün üstün məlumata malik olurlar. Qırmızı komanda üzvlərinin kompüterləri təşkilat haqqında həssas məlumatlar saxlaya bildiyindən onların da qorunması vacibdir. Bunun üçün təhlükəsizlik divarlarının qurulması, girişlərin məhdudlaşdırılması, fəaliyyətlərin qeydə alınması və məlumatların şifrələnməsi kimi tədbirlərdən istifadə olunur. Aktiv müdafiə çərçivəsində isə hücumçuları izləmək və aşkarlamaq üçün honeypot kimi aldadıcı sistemlərdən istifadə edilə bilər. Bu sistemlər şəbəkəyə müdaxiləni erkən aşkar etməyə kömək edir. Qırmızı komandanın idarə edilməsi Merilend Universitetində Təhlükəsizlik Əməliyyatları Mərkəzi (SOC). Qırmızı komandanın fəaliyyətində əməliyyat qaydaları və standart prosedurlar müəyyən sistemlərin sınaqdan kənarda saxlanılmasına, təhlükəsizlik risklərinin və məxfilik pozuntularının qarşısının alınmasına kömək edir. Standart prosedurlar həmçinin planlaşdırmada məsul şəxslərin iştirakını təmin edir və fəaliyyətin daha sistemli və təkrarlana bilən olmasına şərait yaradır. Komandanın effektivliyini qiymətləndirmək üçün əsas fəaliyyət göstəricilərindən (KPI), məsələn, həyata keçirilən testlərin və aşkar edilmiş zəifliklərin sayından istifadə edilə bilər. MITRE ATT&CK kimi çərçivələr isə istifadə olunan hücum üsullarını təhlil etməyə və gələcək testləri planlaşdırmağa kömək edir. Fiziki müdaxilə Fiziki qırmızı komanda obyektlərin fiziki təhlükəsizliyini, o cümlədən giriş-çıxış sistemlərini, təhlükəsizlik avadanlıqlarını və işçilərin təhlükəsizlik qaydalarına əməl etməsini yoxlayır. Əməliyyatdan əvvəl icazə verilən fəaliyyətləri, hədəfləri, mümkün zərəri və əlaqə qaydalarını müəyyən edən əməliyyat qaydaları hazırlanır. Test zamanı əvvəlcə obyekt və onun təhlükəsizlik sistemi haqqında kəşfiyyat məlumatları toplanır, daha sonra müəyyən edilmiş ssenari üzrə nəzarətli müdaxilə həyata keçirilir. Toplanan məlumatlar obyektin zəif tərəflərini müəyyənləşdirmək və fiziki təhlükəsizlik tədbirlərini təkmilləşdirmək üçün istifadə olunur. Obyektə daxilolma və çıxış HP NetServer kompüterlərinin yerləşdiyi server otağı. Fiziki qırmızı komanda obyektə daxil olarkən qapılar, kilidlər, hasarlar, siqnalizasiya və hərəkət sensorları kimi təhlükəsizlik vasitələrinin effektivliyini yoxlayır. Əməliyyat zamanı əsas məqsəd təhlükəsizlik sistemlərinin zəifliklərini aşkar etmək və obyektə nəzarətli şəkildə daxil olmaqdır. Pin-tumbler kilidinin lock picking üsulu ilə açılmasının sxematik təsviri. Obyekt daxilində komanda əvvəlcədən müəyyən edilmiş hədəflərə çatmağa və fiziki girişin təhlükəsizlik baxımından yarada biləcəyi riskləri qiymətləndirməyə çalışır. Aşkarlanmamaq, avadanlığa və əşyaların yerləşməsinə müdaxilə etməmək və əməliyyatın gedişi barədə komanda rəhbərinə məlumat vermək əsas prinsiplərdəndir. Tapşırıq başa çatdıqdan sonra komanda obyekti təhlükəsiz şəkildə tərk edərək əvvəlcədən müəyyən edilmiş toplanış məntəqəsinə qayıdır. Şirkətlər və təşkilatlar Şirkətlər və təşkilatlar qırmızı komandalardan təhlükəsizlik sistemlərini və prosedurlarını sınaqdan keçirmək, zəiflikləri müəyyənləşdirmək üçün istifadə edirlər. Böyük texnologiya şirkətləri və maliyyə qurumları bu yanaşmanı təhlükəsizlik tədbirlərini gücləndirmək məqsədilə tətbiq edirlər. Kəşfiyyat Üsamə bin Ladenin Pakistandakı kompleksinin sxematik təsviri. Kəşfiyyat fəaliyyətində qırmızı komanda alternativ təhlil kimi istifadə olunur. Başqa analitik qrupların nəticələri yenidən yoxlanılır, fərziyyələrə etiraz edilir və diqqətdən kənarda qalan məlumatların müəyyənləşdirilməsinə çalışılır. Bu yanaşmadan 2011-ci ildə Üsamə bin ladenin öldürülməsi ilə bağlı kəşfiyyat məlumatlarının qiymətləndirilməsində də istifadə edilmişdir. Hərbi sahədə ABŞ Avropa Komandanlığının kibermüharibə təlimi zamanı qırmızı komanda. Hərbi sahədə qırmızı komanda mümkün düşmənin rolunu oynayaraq hərbi planları, qərarları və əməliyyat ssenarilərini sınaqdan keçirir. Simulyasiyalarda qarşı tərəfi təmsil edən qrup Red Cell adlandırıla bilər. Məqsəd planların zəif tərəflərini aşkar etmək və qərar qəbul edən şəxsləri alternativ ssenariləri nəzərə almağa məcbur etməkdir. ABŞ Silahlı Qüvvələrində qırmızı komandaların istifadəsi 2003-cü ildən sonra genişlənmiş, ABŞ Ordusunda xüsusi qırmızı komanda strukturu yaradılmışdır. Bu sahədə çalışan mütəxəssislər tənqidi düşüncə, qrup düşüncəsinin qarşısının alınması və qərarların alternativ yollarla qiymətləndirilməsi üzrə təlim keçirlər. Hava limanı təhlükəsizliyi Qırmızı komandalar hava limanlarında sərnişin və baqaj yoxlamalarının effektivliyini sınaqdan keçirmək üçün istifadə olunur. Gizli testlər təhlükəsizlik əməkdaşlarının real təhlükələri aşkar etmək qabiliyyətini qiymətləndirməyə və sistemdəki zəiflikləri müəyyənləşdirməyə imkan verir. ABŞ-də bu yanaşma 1988-ci il Lockerbie hadisəsindən sonra aviasiya təhlükəsizliyində tətbiq edilmişdir. Həmçinin bax Qara papaq (informatika) Haker Eksployt Metasploit İnformatika ↑ Editor, CSRC Content. "red team - Glossary | CSRC". csrc.nist.gov (ingilis). İstifadə tarixi: 15 sentyabr 2026. ↑ Editor, CSRC Content. "Red Team/Blue Team Approach - Glossary | CSRC". csrc.nist.gov (ingilis). İstifadə tarixi: 15 sentyabr 2026. ↑ Zenko, Micah. Red Team: How to Succeed By Thinking Like the Enemy. Basic Books. 2015. səh. 56. ↑ Inie, Nanna. "Summon a Demon and Bind it: A Grounded Theory of LLM Red Teaming". PLOS ONE. 20 (1). 2025: e0314658. doi:10.1371/journal.pone.0314658. PMC 11734899 (#bad_pmc). PMID 39813184 (#bad_pmid). ↑ "Penetration Testing Versus Red Teaming: Clearing the Confusion". Security Intelligence. İstifadə tarixi: 15 sentyabr 2026. ↑ by. "The Difference Between Red, Blue, and Purple Teams". danielmiessler.com (ingilis). İstifadə tarixi: 15 sentyabr 2026. ↑ Rehberger, Johann. Cybersecurity Attacks – Red Team Strategies: A Practical Guide to Building a Penetration Testing Program Having Homefield Advantage. Packt Publishing. 2020. 44, 117. ↑ Rehberger, Johann. Cybersecurity Attacks – Red Team Strategies: A Practical Guide to Building a Penetration Testing Program Having Homefield Advantage. Packt Publishing. 2020. 127, 132. ↑ Rehberger, Johann. Cybersecurity Attacks – Red Team Strategies. Packt Publishing. 2020. səh. 70. ↑ Rehberger, Johann. Cybersecurity Attacks – Red Team Strategies. Packt Publishing. 2020. 70–71. ↑ Rehberger, Johann. Cybersecurity Attacks – Red Team Strategies. Packt Publishing. 2020. səh. 473. ↑ Rehberger, Johann. Cybersecurity Attacks – Red Team Strategies. Packt Publishing. 2020. səh. 23. ↑ Rehberger, Johann. Cybersecurity Attacks – Red Team Strategies. Packt Publishing. 2020. səh. 26. ↑ Rehberger, Johann. Cybersecurity Attacks – Red Team Strategies. Packt Publishing. 2020. 93–94. ↑ Rehberger, Johann. Cybersecurity Attacks – Red Team Strategies. Packt Publishing. 2020. səh. 111. ↑ Talamantes. Physical Penetration Testing. 24–27, 41, 48, 51, 58–63, 153. ↑ Talamantes. Physical Penetration Testing. 186, 199, 201–215. ↑ Talamantes. Physical Penetration Testing. 231, 238, 242–249, 253, 266–274, 284–296. ↑ "Microsoft Enterprise Cloud Red Teaming". Microsoft. (#cite_web_url) ↑ "What is TIBER-EU?". European Central Bank. 23 mart 2023. (#cite_web_url) ↑ Zenko, Micah. Red Team: How to Succeed By Thinking Like the Enemy. Basic Books. 2015. 59, 127–128. ↑ "The NATO Alternative Analysis Handbook". 2017. ISBN 978-92-845-0208-0. (#cite_web_url) ↑ Zenko, Micah. Red Team: How to Succeed By Thinking Like the Enemy. Basic Books. 2015. səh. 59. ↑ Mulvaney, Brendan S. "Strengthened Through the Challenge". Marine Corps Gazette. 2012. ↑ Bennett, Brian. "Red Team agents use disguises, ingenuity to expose TSA vulnerabilities". Los Angeles Times. 2 iyun 2015. (#cite_web_url)
İstinadlar
https://az.wikipedia.org/wiki/Q%C4%B1rm%C4%B1z%C4%B1_komanda
https://csrc.nist.gov/glossary/term/Red_Team
https://csrc.nist.gov/glossary/term/Red_Team_Blue_Team_Approach
//www.ncbi.nlm.nih.gov/pmc/articles/PMC11734899
//doi.org/10.1371%2Fjournal.pone.0314658
//www.ncbi.nlm.nih.gov/pubmed/39813184
https://securityintelligence.com/posts/penetration-testing-versus-red-teaming-clearing-the-confusion/
Tarix : 15 sentyabr 2026